EU, 가상자산 지갑 보안 취약점 '24시간 내' 신고 의무화…위반 시 최대 240억원 과징금
간단 요약
- EU가 가상자산 지갑 업체에 보안 취약점 인지 후 24시간 이내 신고와 미준수 시 최대 1500만유로 과징금 부과를 의무화했다고 밝혔다.
- 트레저, 비트박스, 질리카 등에서 잇따른 보안 사고와 취약점 경고 이후 이번 규정이 시행됐다고 전했다.
- EU 집행위원회는 이번 조치가 디지털 요소가 포함된 제품 전반에 적용되며 소비자와 기업을 사이버 위협으로부터 보호하는 것이 목적이라고 설명했다.
기간별 예측 흐름 리포트

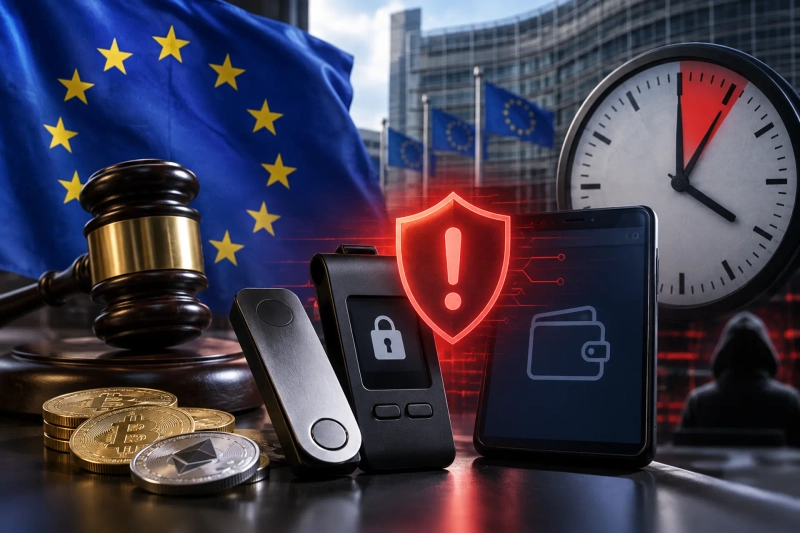
유럽연합(EU)이 가상자산 하드웨어·소프트웨어 지갑 업체에 심각한 보안 취약점이나 실제 악용 사례를 인지한 뒤 24시간 이내에 당국에 신고하도록 의무화했다.
14일(현지시간) 코인텔레그래프에 따르면 유럽연합 집행위원회(EC)는 지난 11일부터 '사이버 복원력법(Cyber Resilience Act·CRA)'에 따른 보안 사고 신고 규정을 시행했다.
이에 따라 EU에서 제품을 제공하는 가상자산 지갑 제조업체는 실제 악용되고 있는 취약점이나 심각한 보안 문제를 발견할 경우 24시간 이내에 조기 경보를 제출해야 한다. 이후 72시간 이내에 정식 신고를 마쳐야 한다.
후속 보고 의무도 적용된다. 취약점에 대한 수정 또는 완화 조치가 마련된 뒤 14일 이내에 최종 보고서를 제출해야 하며, 심각한 보안 사고의 경우 한 달 이내에 최종 보고가 요구된다.
규정을 위반할 경우 대규모 과징금이 부과될 수 있다. CRA 제13조와 14조를 준수하지 않은 기업에는 최대 1500만유로(약 1730만달러)의 과징금 또는 전 세계 연간 매출액의 2.5% 가운데 더 큰 금액이 부과될 수 있다. 부정확하거나 불완전한 정보를 제출한 경우에도 최대 500만유로의 과징금이 적용된다.
이번 조치는 최근 가상자산 하드웨어 지갑을 둘러싼 보안 사고가 잇따른 가운데 시행됐다. 트레저(Trezor)는 지난 4일 배송업체 쉽몽크(ShipMonk)의 정보 유출 사고로 미국 고객 6만7000명이 추가 피해 위험에 노출됐다고 밝혔다. 당초 추산된 1만4000명보다 크게 늘어난 규모다.
트레저와 비트박스(BitBox)는 최근 제3자 이메일 서비스 침해 가능성이 제기된 이후 긴급 보안 공지를 가장한 피싱 이메일에 대해서도 사용자들에게 주의를 당부했다.
앞서 지난 6월 레이어1 블록체인 질리카(Zilliqa) 역시 질리카 렛저 애플리케이션의 취약점을 이용해 공격자가 공개된 온체인 데이터로 이용자의 개인키를 복구할 가능성이 있다고 경고한 바 있다.
EU 집행위원회는 이번 신고 의무가 가상자산 지갑을 포함해 EU 시장에 제공되는 모든 '디지털 요소가 포함된 제품'에 적용되며, 소비자와 기업을 사이버 위협으로부터 보호하는 것이 목적이라고 설명했다.

이수현 기자
shlee@bloomingbit.io여러분의 웹3 모더레이터, 이수현 기자입니다🎙