간단 요약
- 비트겟은 최근 발생한 대규모 자금 유출 사고와 관련해 공격 경로를 일부 특정했고 개인키 유출 가능성은 배제했다고 밝혔다.
- 그레이시 첸 CEO는 해커가 월렛 서비스의 핵심 백엔드 시스템을 침입해 허위 송금 정보를 생성하고 승인 서명 절차를 호출해 자금을 외부로 빼냈다고 전했다.
- 비트겟은 손실 확대를 막기 위한 조치를 완료해 추가 자금 유출 위험은 없으며, 출금 서비스 재개와 보안 강화 작업을 병행 중이라고 밝혔다.
기간별 예측 흐름 리포트

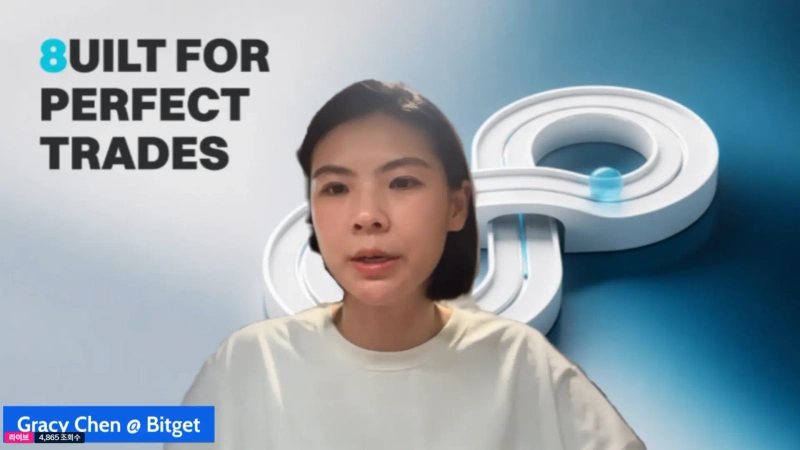
비트겟(Bitget)이 최근 발생한 대규모 자금 유출 사고의 공격 경로를 일부 특정했다고 밝혔다. 회사 측은 개인키 유출 가능성은 배제했으며, 추가적인 자금 유출 위험도 차단한 상태라고 설명했다.
그레이시 첸 비트겟 최고경영자(CEO)는 25일 X를 통해 "보안팀이 공격 출처를 초기에 특정했다"며 "해커가 월렛 서비스의 핵심 백엔드 시스템 하나를 침입한 뒤, 해당 시스템을 이용해 허위 송금 정보를 생성하고 승인 서명 절차를 호출해 자금을 외부로 빼냈다"고 밝혔다.
첸 CEO는 특히 "개인키 유출 가능성은 배제할 수 있다"며 "이는 더 심각한 위험 시나리오는 발생하지 않았다는 의미"라고 강조했다.
이어 "현재 손실 확대를 막기 위한 조치는 완료됐으며, 플랫폼에서 추가 자금 유출이 발생할 위험은 없다"고 말했다. 다만 해커가 구체적으로 어떤 방식으로 시스템에 침입했는지는 여전히 기술 검증이 진행 중이며, 전체 조사 결과는 추후 사고 보고서를 통해 공개할 예정이다.
출금 서비스 재개 작업도 병행되고 있다. 첸 CEO는 "여러 기술팀이 동시에 시스템 복구와 보안 강화를 진행하고 있으며 출금 재개 준비도 함께 추진하고 있다"고 밝혔다.
다만 구체적인 재개 시점은 제시하지 않았다. 그레이시 첸은 "명확한 시간대가 정해지는 즉시 공지하겠다"며 "지킬 수 없는 시간을 미리 약속하지는 않겠다"고 덧붙였다.

이영민 기자
20min@bloomingbit.ioCrypto Chatterbox_ tlg@Bloomingbit_YMLEE