웹3 업계 보안 사고 잇따라…솔라나 시커 악성 앱 노출·NFT 마켓 탈리스 해킹
간단 요약
- 솔라나 기반 시커 dApp 스토어에 지갑 시드 구문을 요구하는 악성 앱이 약 1시간 노출됐다가 삭제됐다고 밝혔다.
- 인젝티브 네트워크의 NFT 마켓플레이스 탈리스에서 스마트 컨트랙트 취약점으로 약 5700개 NFT가 탈취됐다고 전했다.
- 사고 이후 탈리스는 신규 NFT 판매·경매 중단, 2만6000개 이상 NFT 반환 및 피해 보상 방안 마련에 나섰다고 밝혔다.
기간별 예측 흐름 리포트

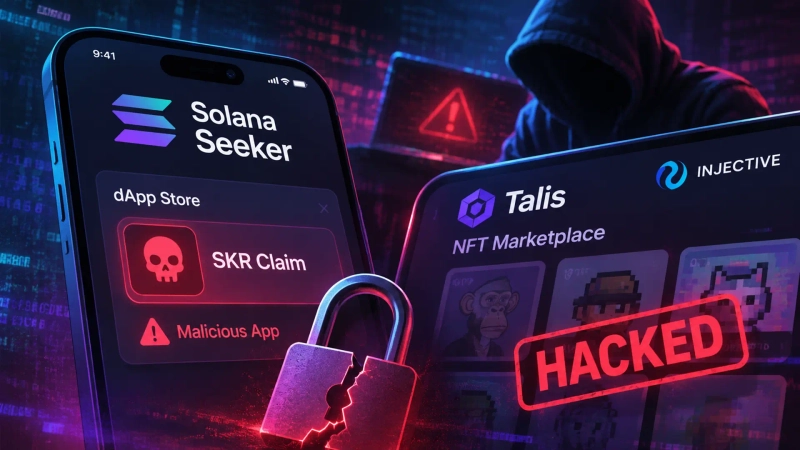
솔라나 기반 모바일 생태계와 인젝티브 네트워크의 NFT 마켓플레이스에서 잇따라 보안 사고가 발생했다.
1일(현지시간) 코인텔레그래프에 따르면 솔라나 시커(Seeker)의 탈중앙화 애플리케이션(dApp) 스토어에 이용자의 지갑 복구 문구를 요구하는 악성 애플리케이션이 등록됐다가 삭제됐다.
문제가 된 앱은 'SKR Claim'이라는 이름으로 등록됐으며, 이용자에게 시드 구문(Seed Phrase)을 입력하도록 유도했다. 시드 구문은 가상자산 지갑의 접근 권한을 복구하는 데 사용되는 핵심 정보로, 외부에 노출될 경우 자산 탈취로 이어질 수 있다.
시커 측은 개발자 포털이 침해되면서 악성 앱이 약 1시간 동안 스토어에 노출됐다고 설명했다. 현재 해당 앱은 삭제됐으며, 악용된 보안 취약점도 수정한 상태다. 다만 실제 이용자 피해 발생 여부와 규모는 공개되지 않았다.
인젝티브(INJ) 네트워크에서는 NFT 마켓플레이스 탈리스(Talis)가 스마트 컨트랙트 취약점을 악용한 공격으로 약 5700개의 NFT를 탈취당했다.
탈리스는 공식 엑스(X)를 통해 지난달 31일 공격자가 마켓플레이스와 경매 스마트 컨트랙트의 결함을 이용해 판매 또는 경매에 등록된 NFT를 무단으로 가져갔다고 밝혔다. 공격자는 탈취한 NFT를 기존 매수 주문에 매도한 것으로 파악됐다.
사고 이후 탈리스는 인젝티브 네트워크에서 신규 NFT 판매 등록과 경매를 중단하고, 스마트 컨트랙트에 보관돼 있던 NFT 2만6000개 이상을 원래 소유자에게 반환했다. 추가 피해를 막기 위해 다른 네트워크에서도 신규 판매 등록과 경매를 일시적으로 중단했다.
탈리스는 현재 수정된 스마트 컨트랙트의 배포를 앞두고 검토 작업을 진행하고 있다. 아울러 탈취된 NFT를 기존 소유자에게 돌려주고 매수자에게 발생한 손실을 보상하는 방안을 마련 중이며, 피해 NFT 목록도 공개할 예정이다.

이수현 기자
shlee@bloomingbit.io여러분의 웹3 모더레이터, 이수현 기자입니다🎙