FBI "北 해커, 가짜 영상통화로 가상자산 4억달러 이상 탈취"
진욱 기자
간단 요약
- 북한 해커들이 가상자산을 노린 페이스스틸러 수법으로 최근 18개월간 900명 이상에게서 4억달러를 탈취했다고 전했다.
- 해커들은 SNS 계정을 도용해 줌·마이크로소프트 팀즈·구글 미트 등을 사칭한 가짜 영상통화로 피해자를 유인해 악성코드 설치를 유도했다고 전했다.
- FBI는 해당 수법이 가상자산 및 웹3 산업 종사자, 특히 오픈소스 소프트웨어 개발자들을 집중적으로 노리고 있다고 설명했다고 밝혔다.
기간별 예측 흐름 리포트

북한의 해커들이 가짜 영상통화를 사용해 대량의 가상자산(암호화폐)을 탈취한 것으로 전해졌다.
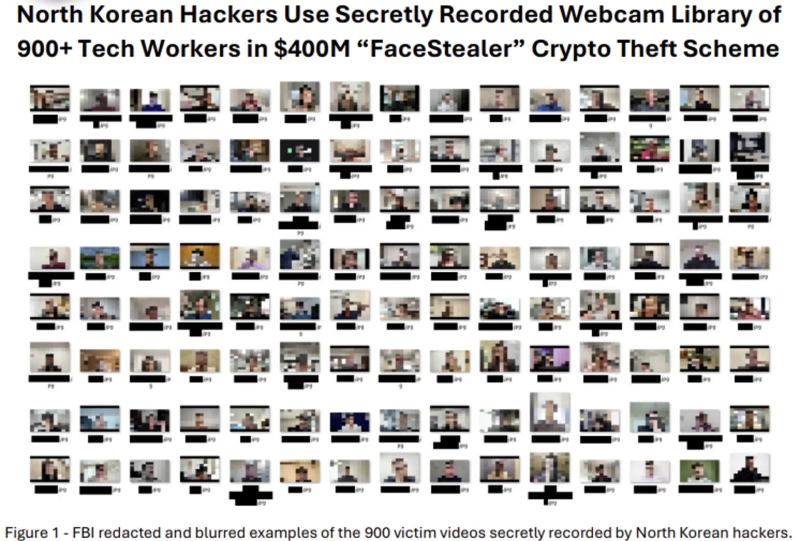
13일 BBC에 따르면 미국 연방수사국(FBI)는 북한 해커들이 최근 18개월간 '페이스스틸러(FaceStealer)'라는 수법을 활용해 900명 이상의 피해자로부터 가상자산을 탈취했다고 전했다. 탈취 규모만 4억달러(약 5300억원)에 달하는 것으로 나타났다.
페이스스틸러는 타인의 신원을 도용해 가짜 영상통화로 피해자를 유인하는 해킹 수법이다. 해커들은 소셜미디어(SNS) 계정을 도용한 뒤 줌, 마이크로소프트 팀즈, 구글 미트 등을 사칭한 화상회의로 피해자를 유인했다.
이후 사전에 녹화한 지인의 영상을 보여주며 정상적인 통화처럼 위장한 뒤, 음성 오류가 발생한 것처럼 꾸며 악성코드 설치를 유도했다. 악성코드가 설치되면 피해자의 연락처와 애플리케이션 등에 접근해 추가 공격 대상을 확보하는 방식이다.
FBI는 해당 수법이 가상자산 및 웹3 산업 종사자, 특히 오픈소스 소프트웨어 개발자들을 집중적으로 노리고 있다고 설명했다.
브렛 레더맨 FBI 사이버 담당 국장은 "북한은 불법 무기 프로그램에 필요한 자금을 마련하기 위해 대규모 가상자산 탈취를 벌이고 있다"라며 "최근 수년간 수십억달러를 훔쳤다"고 밝혔다.

진욱 기자
wook9629@bloomingbit.io안녕하세요! 블루밍비트 진욱 입니다 :)